
 Lectura
Qué es un SIEM y qué es un XDR
Una pyme como Distribuidora Guayabo, con cuarenta laptops, seis servidores, un firewall y Microsoft 365, produce miles de líneas de log al día, y nadie las lee. Cuando algo pasa, alguien entra a cada servidor a hacer grep en auth.log. Un SIEM junta todo en un lugar y avisa antes. En este curso va a instalar uno gratuito y de código abierto: Wazuh.
Qué es un SIEM
SIEM significa Security Information and Event Management, gestión de información y eventos de seguridad. Es la plataforma que recibe los registros (logs) de toda la organización y los convierte en alertas que una persona puede atender. Hace cinco cosas:
- Recolectar eventos de servidores, equipos, firewalls, aplicaciones y nube.
- Interpretar cada formato y separarlo en campos con nombre: usuario, IP de origen, programa.
- Correlacionar: un fallo de inicio de sesión no dice mucho; ocho en dos minutos desde la misma IP, sí.
- Alertar con un nivel de gravedad cuando una regla se cumple.
- Guardar los eventos semanas o meses para investigar hacia atrás.
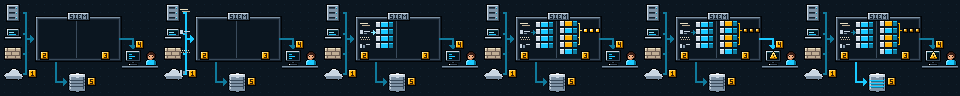
5 · Almacenar: además, todo se guarda meses para poder investigar hacia atrás.
- 1. Recolectar: logs de servidores, equipos, firewall y nube llegan al SIEM.
- 2. Normalizar: formatos distintos se traducen a campos comunes.
- 3. Correlacionar: una regla combina eventos; aquí, varios con la misma IP (ámbar).
- 4. Alertar: si la regla se cumple, la alerta llega al analista.
- 5. Almacenar: los eventos se guardan para investigar hacia atrás.
Qué es un XDR
XDR significa Extended Detection and Response, detección y respuesta extendida. Une el SIEM con el EDR (Endpoint Detection and Response, el agente que vigila cada equipo por dentro): observa procesos, archivos y configuraciones, y puede responder, por ejemplo bloqueando una IP.
| Capacidad | SIEM clásico | XDR |
|---|---|---|
| Recibe logs de muchas fuentes | Sí | Sí |
| Agente en cada equipo | No siempre | Sí |
| Integridad de archivos e inventario | Raro | Habitual |
| Respuesta automática | Limitada | Incluida |
Wazuh se presenta como SIEM y XDR a la vez: sus agentes para Linux, Windows y macOS recolectan logs, vigilan archivos, inventarían programas y pueden ejecutar respuestas, y un servidor central decide qué es una alerta. En la práctica, la respuesta automática se activa con cuidado, como verá en el módulo 4.
Breve historia
| Época | Hito |
|---|---|
| Años 80 | Eric Allman crea syslog, que se vuelve el formato estándar de logs en Unix (RFC 5424 en 2009) |
| 2005 | Mark Nicolett y Amrit Williams, de Gartner, acuñan el término SIEM al unir SIM (gestión de información) y SEM (gestión de eventos) |
| Mediados de los 2000 | Daniel Cid crea OSSEC, un detector de intrusos de host libre con reglas en XML |
| 2015 | Nace Wazuh como bifurcación (fork) de OSSEC |
| Alrededor de 2018 | Se populariza el término XDR |
| 2022 | Con la versión 4.3, Wazuh estrena su propio indexer y dashboard, basados en OpenSearch |
Por esa herencia, las rutas del servidor siguen empezando por /var/ossec/.
Por qué importa en ciberseguridad y en el trabajo
En un SOC, el SIEM es la pantalla que más se mira: el analista L1 atiende su cola de alertas, el L2 investiga hacia atrás, el ingeniero de detecciones escribe las reglas y el administrador lo usa para saber qué cambió. Normas como PCI DSS exigen centralizar y conservar logs.
Elegí Wazuh para este curso porque es gratuito y abierto, se usa en producción en pymes, universidades e instituciones de Latinoamérica y sus reglas son archivos XML que se pueden leer. Lo que aprenda aquí (decoder, regla, nivel, correlación) se traslada a Splunk, Elastic Security, Microsoft Sentinel o QRadar; cambian los nombres, no la lógica.
Dónde se usa
| Lugar | Qué vigila |
|---|---|
| Servidores Linux y Windows | Accesos, servicios, cambios de archivos, software vulnerable |
| Estaciones de trabajo | Inicios de sesión, procesos con Sysmon, programas instalados |
| Nube (AWS, Azure, Google Cloud, Microsoft 365) | Registros de auditoría de cuentas y recursos |
| Equipos de red | Logs syslog de firewalls, routers y VPN |
Conceptos clave
| Concepto | Qué significa |
|---|---|
| Evento | Cualquier línea o registro que llega al SIEM, sea normal o no |
| Alerta | Un evento que coincidió con una regla de nivel suficiente |
| Agente | Programa instalado en cada equipo que envía eventos al servidor |
| Decoder | Pieza que separa una línea de log en campos con nombre |
| Regla | Condición que decide si un evento merece alerta y con qué nivel |
| Nivel | Gravedad de la alerta, de 0 a 15 en Wazuh |
| Correlación | Regla que mira varios eventos en una ventana de tiempo |
| Falso positivo | Alerta que salta sin que haya un problema real |
Un vistazo a una alerta real
Así se ve, resumida, una alerta de Wazuh en formato JSON tras un intento fallido de acceso por SSH:
{
  "rule": {
    "id": "5710",
    "level": 5,
    "description": "sshd: Attempt to login using a non-existent user"
  },
  "agent": { "id": "001", "name": "srv-lab", "ip": "192.0.2.21" },
  "data": { "srcip": "192.0.2.50", "srcuser": "admin" },
  "location": "/var/log/auth.log"
}
Esas cuatro piezas aparecen en todo el curso: la regla, su nivel, el agente y los datos extraídos de la línea original. En el dashboard, búsquelas en ese orden.
Cómo leer las sintaxis de este curso
En las fichas, lo que va entre corchetes es opcional, lo que está en MAYÚSCULAS lo reemplaza usted y ... se puede repetir: agent_control [-l] [-i ID]. Casi todas las herramientas de Wazuh aceptan -h (sudo /var/ossec/bin/wazuh-logtest -h); la referencia completa está en documentation.wazuh.com.