
 Lectura
Anatomía de una URL: encuentre el dominio que manda
Bienvenida
Bienvenido a Analizar URLs y dominios sospechosos. Esta píldora es para la mesa de ayuda, para analistas que empiezan y para cualquiera que reciba la pregunta "¿puedo abrir este enlace?". Al terminar podrá encontrar el dominio real de una dirección, nombrar el truco que usa e investigarlo sin abrirlo.
Ayuda haber hecho Introducción a la ciberseguridad, pero no es requisito. Necesita un navegador; una terminal de Linux o WSL es opcional para la lección 3. Son cuatro lecciones cortas, un laboratorio con seis URLs ficticias y una evaluación de 4 preguntas que se aprueba con 75 %: unos 55 minutos.
Qué es una URL y por qué importa
Una URL (Uniform Resource Locator) es la dirección completa de algo en internet: con qué protocolo pedirlo, a qué servidor y qué página. El dominio es el nombre legible de ese servidor, que el DNS traduce a una IP. Tim Berners-Lee creó las URL con la Web a comienzos de los noventa; hoy su sintaxis está en el RFC 3986.
Muchísimos fraudes llegan como un enlace: un correo, un SMS o un WhatsApp con una dirección que imita al banco o a Correos. Saber leerla detiene el engaño antes del clic, y en un equipo de seguridad es el primer paso para bloquear un dominio y avisar a la gente.
Las piezas de una URL
Los engaños funcionan porque la persona mira el principio o el final de la dirección y se salta el medio. Este es un enlace ficticio de un banco inventado:
https://pagos.bancocafetal.example:443/cuenta/login?ref=correo&id=8812#inicio| Parte | Valor | Qué indica |
|---|---|---|
| Esquema | https | Protocolo; solo dice que la conexión va cifrada |
| Subdominio | pagos | Lo elige libremente el dueño del dominio |
| Dominio registrable | bancocafetal.example | Quién controla realmente el sitio |
| Puerto | 443 | Casi siempre se omite; un puerto raro merece atención |
| Ruta | /cuenta/login | La página dentro del sitio; cualquiera puede escribirla |
| Parámetros | ref=correo&id=8812 | Datos que se envían al servidor |
| Fragmento | inicio | Una posición dentro de la página; no viaja al servidor |
La fila que importa es la del dominio registrable; lo demás lo decide su dueño.
Cómo encontrar el dominio registrable
Tome el nombre del host, lo que va entre :// y la primera barra. Luego léalo desde la derecha. Primero identifique el sufijo público: .example, .com, o compuestos como .co.cr o .go.cr. La etiqueta inmediatamente a su izquierda, más el sufijo, es el dominio registrable. Lo que quede más a la izquierda es subdominio y no prueba nada.
En bancocafetal.example.cuenta-segura.example, el dominio registrable es cuenta-segura.example. El banco no tiene nada que ver.
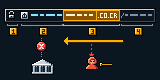
- 1. https y el candado: la conexión va cifrada. No dicen nada sobre quién es el dueño del sitio.
- 2. Subdominio: lo escribe libremente quien controla el dominio. Puede contener el nombre del banco sin que el banco tenga nada que ver.
- 3. Dominio registrable: el nombre más el sufijo público (.com, .cr o compuestos como .co.cr), leído desde la primera barra hacia la izquierda. Es quien registró y controla el sitio.
- 4. Ruta: la página dentro del sitio. Cualquiera puede escribir ahí «login» o el nombre de una marca.
Los sufijos compuestos son donde más se equivoca la gente al principio: en pagos.ejemplo.co.cr, el dominio registrable es ejemplo.co.cr, no co.cr.
Dos trampas de lectura
El arroba. En https://[email protected]/login, lo que va antes de @ es un nombre de usuario de adorno. El navegador se conecta a 198.51.100.23.
Las redirecciones. Un enlace puede apuntar a un sitio legítimo que reenvía a otro:
https://www.portal.example/salir?url=https://bancocafetal-verifica.example/loginEl primer dominio es inocente, pero el parámetro url lleva al destino real. Lea los parámetros que contienen otra dirección, aunque venga codificada como https%3A%2F%2F.
Lo que hace desde hoy
Con cualquier enlace: extraiga el host, léalo desde la derecha y anote el dominio registrable. Si no es de la organización que dice escribirle, ya tiene una señal de alto riesgo.