
 Lectura
Por qué se roban contraseñas
Bienvenida
Bienvenido a Contraseñas y MFA sin dolor. Esta píldora es para quien tiene correo, banca en línea y algún par de redes sociales, y sospecha que usa la misma contraseña en más sitios de los que admitiría. Al terminar habrá revisado si sus correos aparecen en filtraciones, tendrá un gestor de contraseñas con una frase de paso como llave y el segundo factor más fuerte que su correo permita.
No necesita conocimientos previos: un navegador, su teléfono y sus propias cuentas. Son cuatro lecciones cortas, un laboratorio para auditar y migrar sus cuentas y una evaluación final de 4 preguntas, unos 54 minutos en total.
Qué es una contraseña y por qué importa
Autenticarse es demostrarle a un servicio que usted es quien dice ser. La contraseña es la forma más vieja de hacerlo; ya se usaba a principios de los sesenta en computadoras universitarias compartidas. La MFA (multi-factor authentication, autenticación multifactor) agrega una segunda prueba para que la contraseña sola no alcance.
Casi nadie pierde una cuenta por un ataque de película. Por ejemplo, una vendedora de Cartago usaba la misma contraseña en el foro de recetas donde se registró en 2016 y en su Gmail. El foro se filtró, la lista circuló, un programa probó la combinación en Gmail y entró a la primera. Nadie adivinó nada.
| Concepto | Qué significa |
|---|---|
| Filtración | Robo y publicación de los datos de usuarios de un servicio |
| Credential stuffing | "Relleno de credenciales": probar en masa pares de correo y contraseña filtrados en otros sitios |
| Phishing | Engaño para que usted escriba sus datos en una página falsa; viene de fishing, "pescar" |
| Hash | Huella de longitud fija calculada a partir de un texto; no permite reconstruirlo |
Las tres vías
Filtraciones. Cuando vulneran un servicio, lo que más se llevan es la tabla de usuarios: correos, nombres y contraseñas, a veces guardadas con un hash débil y a veces en texto plano. Las listas terminan en foros.
Reutilización. Con la lista en mano, el atacante no adivina: prueba. Si su combinación del foro es la misma del correo, entra. Y desde el correo restablece casi todo lo demás.
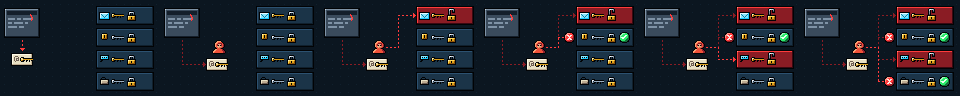
Solo cayeron las cuentas que repetían la contraseña filtrada.
Phishing. Un mensaje que imita a su banco lo lleva a https://sinpe-verificacion.example y usted mismo escribe la contraseña. Ninguna contraseña, por larga que sea, resiste que usted la entregue. Para eso existe el segundo factor, que ocupa la segunda mitad de la píldora.
Revisar si usted aparece
Have I Been Pwned reúne filtraciones públicas; el nombre viene de la jerga de videojuegos, donde pwned es una deformación de owned, "dominado". Abra https://haveibeenpwned.com, escriba su correo y verá qué sitios se filtraron, cuándo y qué datos salieron.
Aparecer no quiere decir que su cuenta actual esté tomada. Quiere decir que la contraseña que usaba en ese sitio, en esa fecha, es pública y tiene que salir de circulación en todas partes donde la repitió. El error que más veo es cambiarla solo en el sitio filtrado y dejarla igual en el correo.
La sección Pwned Passwords revisa una contraseña sin enviarla completa: el navegador calcula su hash SHA-1 y manda solo los primeros cinco caracteres.
Anote en una nota local los servicios filtrados, sin contraseñas. Esa lista ordena el laboratorio.