
 Lectura
Qué es el phishing y por qué sigue funcionando
Un caso ficticio: un martes a las 4:50 p. m., la encargada de pagos de Café del Valle recibe un correo de "su" proveedor de empaques: cambiaron de banco, aquí está la cuenta nueva. El correo viene de [email protected]; el de siempre era [email protected]. Nadie notó el guion y el pago se fue a otra cuenta. Eso es phishing, sin un solo enlace malicioso.
Qué es el phishing
El phishing es un engaño por mensaje en el que alguien se hace pasar por una persona o una organización de confianza para que la víctima haga algo que la perjudica: escribir su contraseña, abrir un archivo, pagar una factura falsa o entregar datos personales.
Casi siempre tiene las mismas piezas. Una suplantación: el mensaje dice venir del banco, del jefe, de un proveedor o de la mesa de ayuda. Un pretexto creíble y urgente: "su cuenta será bloqueada", "el pago vence hoy". Y una acción que se le pide a usted: un clic, una respuesta, abrir un adjunto, hacer una transferencia.
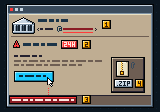
- 1. Remitente: el nombre visible dice «Banco», pero la dirección real, después de la arroba, es de otro dominio.
- 2. Asunto con urgencia: «su cuenta se bloquea en 24 horas» busca que actúe antes de pensar.
- 3. Enlace: al pasar el cursor (o mantener presionado en el celular) aparece la dirección real, que no es la del banco.
- 4. Adjunto que nadie pidió: un .zip o un documento con macros es la forma más directa de instalar malware.
El correo electrónico es el canal clásico y el foco de este curso, pero el mismo engaño llega por otros medios:
| Variante | Canal | Ejemplo |
|---|---|---|
| Phishing masivo | Correo a miles de personas | "Su buzón está lleno, valide su cuenta" |
| Spear phishing | Correo dirigido a una persona concreta | Un mensaje que menciona un proyecto real de la víctima |
| Whaling | Correo dirigido a la alta dirección | Una falsa citación judicial al gerente general |
| BEC o fraude del CEO | Correo que suplanta a un jefe o proveedor | "Cambie la cuenta bancaria de este proveedor" |
| Smishing | SMS o mensajería | Un falso aviso de paquete retenido |
| Vishing | Llamada telefónica | Un supuesto agente del banco que pide un código |
| Quishing | Código QR | Un QR en un correo que lleva a un inicio de sesión falso |
La raíz técnica del problema: un correo tiene dos remitentes. Uno va en el "sobre" (MAIL FROM, lo que ven los servidores) y otro en la "carta" (From:, lo que usted ve en Outlook). SMTP no obliga a que coincidan, y por eso existen SPF, DKIM y DMARC. Lo verá en detalle en la lección siguiente.
Breve historia
| Año | Hito |
|---|---|
| 1982 | Se publica el estándar de SMTP (RFC 821). No incluye ninguna forma de comprobar quién envía. |
| 1996 | Se documenta en foros de usuarios de AOL la palabra "phishing": fishing (pescar) escrito con "ph", al estilo de los phreakers que manipulaban líneas telefónicas. Los atacantes "pescaban" contraseñas haciéndose pasar por personal de AOL. |
| 2003 | Nace el Anti-Phishing Working Group (APWG), que desde entonces publica estadísticas de campañas. |
| 2006–2007 | Se publican los primeros estándares de SPF y DKIM para autenticar el correo. |
| 2015 | Se publica DMARC (RFC 7489), que une SPF y DKIM con el remitente visible. |
| 2024 | Google y Yahoo exigen SPF, DKIM y DMARC a quienes envían grandes volúmenes de correo. |
La regla vieja de "si está mal escrito es falso" ya no sirve: con inteligencia artificial, un estafador redacta un correo de cobro sin un solo error.
Por qué importa en ciberseguridad
El phishing es una de las puertas de entrada más frecuentes a una organización. Los informes anuales sobre brechas de datos, como el Data Breach Investigations Report de Verizon, señalan año tras año que el factor humano está presente en buena parte de los incidentes, y el Centro de Denuncias de Delitos en Internet del FBI (IC3) registró en 2023 más de 2 900 millones de dólares en pérdidas por fraude BEC.
El analista de SOC revisa el buzón de reportes; quien administra el correo configura SPF, DKIM y DMARC; respuesta a incidentes purga mensajes y protege cuentas. Sin método, cada correo dudoso se resuelve "a ojo", y tarde o temprano alguien abre el adjunto en su laptop "para ver qué es".
Dónde se usa este conocimiento
- Correo corporativo en Microsoft 365, Google Workspace o servidores propios.
- La mesa de ayuda, que recibe la primera consulta: "¿esto es real?".
- El SOC y su cola de alertas de correo.
- Marketing y facturación, que envían correo masivo con el dominio de la empresa y necesitan que se autentique.
- Su propia bandeja: el mismo análisis sirve para el falso aviso de Correos de Costa Rica que le llega a su mamá.
Conceptos clave
| Concepto | Qué significa |
|---|---|
| Cabecera | Línea técnica al inicio del correo, como From o Received, que el cliente de correo casi siempre oculta |
Archivo .eml | El correo completo en texto plano: cabeceras, cuerpo y adjuntos codificados |
| Suplantación (spoofing) | Hacer que un mensaje parezca venir de otro remitente |
| Indicador de compromiso (IOC) | Dato observable que delata un ataque: un dominio, una IP, un hash |
| Hash | Huella digital de un archivo; cambia por completo si cambia un solo byte |
| Triaje | Clasificar rápido un reporte: legítimo, spam o malicioso, y con qué prioridad |
| Desarmar (defang) | Escribir un enlace de forma no clicable, como hxxps://sitio[.]example |
| Sandbox | Entorno aislado donde se abre un archivo o enlace para observar qué hace |